网络安全从入门到精通 系统渗透与防护完全指南
引言
在数字化时代,网络安全已成为个人、企业乃至国家关注的焦点。黑客攻击、数据泄露、勒索软件等威胁层出不穷,掌握网络安全技能不仅是IT从业者的必备素养,也是普通用户保护自身隐私的迫切需要。本指南将带你从零开始,逐步深入系统渗透与防护的核心技术,并特别探讨安全技术防范系统的设计、施工与服务,助你从入门走向精通。
第一部分:网络安全基础
1.1 网络安全三角:机密性、完整性、可用性
- 机密性:确保信息仅被授权者访问。
- 完整性:保证数据未经授权不被篡改。
- 可用性:确保授权用户能够随时访问资源。
1.2 常见威胁与攻击类型
- 恶意软件:病毒、蠕虫、木马、勒索软件。
- 网络钓鱼:通过欺骗获取敏感信息。
- 拒绝服务攻击(DDoS):耗尽资源使服务不可用。
- 中间人攻击:拦截通信并窃取数据。
1.3 安全基础技术
- 防火墙:控制进出网络的流量。
- 入侵检测/防御系统(IDS/IPS):监控并阻止可疑活动。
- 虚拟专用网络(VPN):加密远程通信。
- 加密技术:对称加密(AES)与非对称加密(RSA)。
第二部分:系统渗透测试入门
2.1 渗透测试流程
- 侦察:收集目标信息(域名、IP、员工信息)。
- 扫描:使用工具(Nmap、Nessus)发现开放端口和漏洞。
- 获得访问:利用漏洞(Metasploit)获取权限。
- 维持访问:安装后门、创建账户。
- 清除痕迹:删除日志。
- 报告:记录漏洞和修复建议。
2.2 常用渗透工具
- Kali Linux:预装大量渗透工具的发行版。
- Nmap:网络发现和安全审计。
- Burp Suite:Web应用攻击平台。
- Wireshark:网络协议分析。
- John the Ripper:密码破解。
2.3 合法与道德
- 仅对拥有书面授权的系统进行测试。
- 遵守法律法规,如《网络安全法》。
第三部分:系统防护进阶
3.1 主机加固
- 最小化安装:移除不必要的服务和软件。
- 补丁管理:及时更新系统和应用。
- 强密码策略与多因素认证。
- 访问控制:基于角色的权限管理(RBAC)。
3.2 网络安全架构
- 网络分段:隔离敏感区域(DMZ、内网)。
- 零信任模型:永不信任,始终验证。
- 安全信息和事件管理(SIEM):集中日志分析。
3.3 应用安全
- 安全开发生命周期(SDLC)。
- 代码审计与静态/动态分析。
- Web应用防火墙(WAF)。
第四部分:安全技术防范系统设计、施工与服务
4.1 系统设计
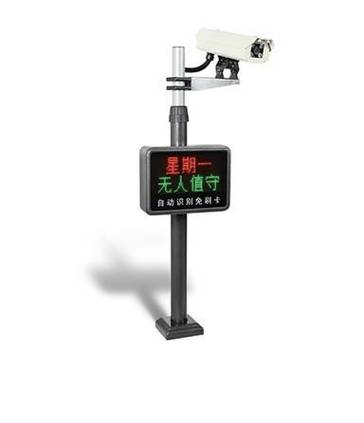
- 需求分析:明确防护目标(如视频监控、入侵报警、门禁控制)。
- 架构设计:根据场景选择设备(摄像机、传感器、控制器)和拓扑。
- 冗余设计:确保系统高可用性。
- 符合标准:遵循GB50348《安全防范工程技术标准》。
4.2 施工要点
- 布线规范:强弱电分离,屏蔽干扰。
- 设备安装:摄像机角度、高度;报警器覆盖范围。
- 系统调试:测试联动功能,优化参数。
4.3 服务与运维
- 定期巡检:检查设备状态,清理灰尘。
- 故障响应:7x24小时支持,快速修复。
- 更新升级:固件和软件补丁。
- 培训用户:提高安全意识与操作技能。
第五部分:从入门到精通的学习路径
- 初级阶段:学习网络基础(TCP/IP)、操作系统(Linux/Windows)、安全概念。
- 中级阶段:掌握渗透工具,参与CTF比赛,考取认证(CEH、CompTIA Security+)。
- 高级阶段:深入研究漏洞挖掘、逆向工程,获取OSCP、CISSP认证。
- 持续学习:关注CVE、安全社区,实践合法靶场(HackTheBox)。
网络安全是一场持续的攻防博弈。从理解基础原理到熟练渗透测试,再到设计稳固的防范系统,需要理论与实践的结合。希望本指南能为你指明方向,助你成为网络安全领域的专家,为数字世界保驾护航。
记住:技术是一把双刃剑,务必用于正义之事。
如若转载,请注明出处:http://www.sxfyfs.com/product/19.html
更新时间:2026-10-23 07:24:33